Domain notenmappe.de kaufen?
Wir ziehen mit dem Projekt
notenmappe.de um.
Sind Sie am Kauf der Domain
notenmappe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain notenmappe.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Raum für KreativitätRaum für Kreativität , Ob im Großunternehmen, Forschungslabor, Co-Working-Space, Atelier oder in der Produktionshalle - die Welt der Arbeit verändert sich heute in höherem Tempo als je zuvor. Die Architektur reagiert darauf mit flexiblen Arbeitswelten, die Kreativität fördern und die Werte des Unternehmens in den Mittelpunkt stellen. Von der Rückzugsnische zum Marktplatz für Ideen schafft sie Identifikationsräume und Orte der formellen und informellen Zusammenarbeit. Gerade weil hybrides Arbeiten inzwischen in vielen Bereichen zur Selbstverständlichkeit geworden ist, braucht es gebaute Umgebungen, die auf alle Varianten des internen wie interdisziplinären Austauschs und der Kommunikationsmöglichkeiten der NutzerInnen eingehen. Biophile Innenraumgestaltung ist dabei ebenso wichtig wie der Einsatz von nachhaltigen Werkstoffen. Das gilt für vielfältige Raumkonstellationen in der Unternehmenswelt, im Mixed-Use und Co-Working-Space, wie auch im Handwerk, der Produktion und der Forschung. Das Kompendium 'Raum für Kreativität. Arbeitswelten im Wandel.' widmet sich rund 40 sorgfältig ausgewählten Projekten, die sowohl dem konzentrierten Arbeiten, als auch dem kommunikativen, interdisziplinären Wissenstransfer Raum geben und den Menschen als Dreh- und Angelpunkt in einem hybriden Arbeitsumfeld sehen. Die innovativen Beispiele zukunftsfähiger Büro-, Labor-, Produktions- und Atelierstrukturen verdeutlichen zudem, wie wichtig Authentizität und Identifikation für den Erfolg jeder Aufgabe sind und wie diese sich in durchdachter Architektur und bewusst gestalteter Innenarchitektur widerspiegeln. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20250321, Titel der Reihe: einszuhundert##, Redaktion: Schlüter, Mariella, Edition: NED, Seitenzahl/Blattzahl: 280, Keyword: Architektur; Atelier; Büro; Co-Working Space; Corporate Architecture; Forschung; Labor; Mixed-Use; Nachhaltigkeit; Produktionshalle; Unternehmensarchitektur; Werkstatt, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 287, Breite: 222, Höhe: 27, Gewicht: 1200, Produktform: Gebunden,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
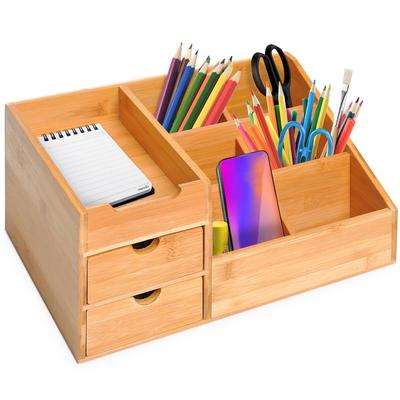
STILVORA Schreibtischorganizer 33x20x15 aus Bambus mit 2 Schubladen & 7 Fächern, Büro Aufbewahrung, Schreibtisch Ordnung, NaturDer HOMCOM Schreibtischorganizer bietet eine ideale Lösung zur Aufbewahrung und Organisation Ihrer Büromaterialien. Mit seinem eleganten und natürlichen Bambusdesign schafft er nicht nur Ordnung, sondern sieht auch ausgezeichnet aus. Die praktische...30,93 €*Versand: 23,80 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Raum für KreativitätRaum für Kreativität , Ob im Großunternehmen, Forschungslabor, Co-Working-Space, Atelier oder in der Produktionshalle - die Welt der Arbeit verändert sich heute in höherem Tempo als je zuvor. Die Architektur reagiert darauf mit flexiblen Arbeitswelten, die Kreativität fördern und die Werte des Unternehmens in den Mittelpunkt stellen. Von der Rückzugsnische zum Marktplatz für Ideen schafft sie Identifikationsräume und Orte der formellen und informellen Zusammenarbeit. Gerade weil hybrides Arbeiten inzwischen in vielen Bereichen zur Selbstverständlichkeit geworden ist, braucht es gebaute Umgebungen, die auf alle Varianten des internen wie interdisziplinären Austauschs und der Kommunikationsmöglichkeiten der NutzerInnen eingehen. Biophile Innenraumgestaltung ist dabei ebenso wichtig wie der Einsatz von nachhaltigen Werkstoffen. Das gilt für vielfältige Raumkonstellationen in der Unternehmenswelt, im Mixed-Use und Co-Working-Space, wie auch im Handwerk, der Produktion und der Forschung. Das Kompendium 'Raum für Kreativität. Arbeitswelten im Wandel.' widmet sich rund 40 sorgfältig ausgewählten Projekten, die sowohl dem konzentrierten Arbeiten, als auch dem kommunikativen, interdisziplinären Wissenstransfer Raum geben und den Menschen als Dreh- und Angelpunkt in einem hybriden Arbeitsumfeld sehen. Die innovativen Beispiele zukunftsfähiger Büro-, Labor-, Produktions- und Atelierstrukturen verdeutlichen zudem, wie wichtig Authentizität und Identifikation für den Erfolg jeder Aufgabe sind und wie diese sich in durchdachter Architektur und bewusst gestalteter Innenarchitektur widerspiegeln. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20250321, Titel der Reihe: einszuhundert##, Redaktion: Schlüter, Mariella, Edition: NED, Seitenzahl/Blattzahl: 280, Keyword: Architektur; Atelier; Büro; Co-Working Space; Corporate Architecture; Forschung; Labor; Mixed-Use; Nachhaltigkeit; Produktionshalle; Unternehmensarchitektur; Werkstatt, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 287, Breite: 222, Höhe: 27, Gewicht: 1200, Produktform: Gebunden,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
STILVORA Schreibtischorganizer 33x20x15 aus Bambus mit 2 Schubladen & 7 Fächern, Büro Aufbewahrung, Schreibtisch Ordnung, NaturDer HOMCOM Schreibtischorganizer bietet eine ideale Lösung zur Aufbewahrung und Organisation Ihrer Büromaterialien. Mit seinem eleganten und natürlichen Bambusdesign schafft er nicht nur Ordnung, sondern sieht auch ausgezeichnet aus. Die praktische...30,93 €*Versand: 23,80 €Sichere Weiterleitung zum Anbieter
-
Leuchtturm 1917 Notenmappe A4Verstreute Notenblätter, zerknüllte Dokumente und ein künstlerisches Chaos, das außer Kontrolle gerät? Manchmal brauchen die besten Ideen und wichtigsten Notizen ein elegantes Zuhause, und genau das bietet die Leuchtturm1917 A4 Notenmappe. Vorteile: Perfekt auf das A4-Format zugeschnitten, damit Ihre Dokumente, Notenblätter oder Zertifikate makellos bleiben und keine Eselsohren bekommen. Ein praktischer Gummibandverschluss hält den Inhalt sicher zusammen, verhindert versehentliches Herausrutschen und schützt Ihre Papiere während des Transports. Die robuste und dennoch leichte Konstruktion macht sie einfach zu tragen und schützt den Inhalt vor Knicken, während sie gleichzeitig eine feste Unterlage für Notizen bietet, selbst wenn kein Schreibtisch zur Hand ist. Vielseitig einsetzbar – sie ist nicht nur für Notenblätter gedacht, sondern dient auch als eleganter Organizer für wichtige Dokumente, Portfolios oder Entwürfe. Der minimalistische und professionelle Look, charakteristisch für die Marke Leuchtturm1917, unterstreicht Ihre Professionalität in jeder Situation. Mit der Leuchtturm1917 A4 Notenmappe ist das einzige Chaos, um das Sie sich Sorgen machen müssen, das, was in Ihrem kreativen Kopf brodelt. Ihre Papiere werden endlich aufatmen können.26,26 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
INF A4 Notenmappe — PET blendfrei 4-seitige durchgehende Klavier-Notenmappe, 40 Seiten KapazitätBlendfreie PET A4 Notenmappe mit 4-seitigem durchgehendem Layout reduziert Seitenwechsel, fasst bis zu 40 Seiten A4 und ist ideal für Klavier, Chor und Band bei Proben und Konzerten. Weniger Seitenwechsel: Diese A4 Notenmappe öffnet sich als 4-seitiges durchgehendes Layout und minimiert Seitenwechsel während Aufführungen. Die Konstruktion erlaubt fließende Übergänge zwischen Stücken und reduziert Unterbrechungen beim Klavierspiel, Chor- oder Bandauftritt. Als PET Notenmappe mit blendfreien Paneelen sorgt sie dafür, dass A4 Noten gut lesbar bleiben und somit sowohl Schüler als auch professionelle Musiker in Proben und Konzerten von weniger Umblättern profitieren. Blendfreier Schutz: Die Notenmappe besteht aus PET-Material mit blendfreien Flächen, die Bühnenreflexionen verhindern und gedruckte Noten unter Scheinwerferlicht lesbar halten. Als blendfreie Musikmappe und PET Notenmappe erhält sie die Klarheit der Notation bei Chorproben, Bandübungen und Klavierauftritten. Diese Eigenschaft ist besonders nützlich in beleuchteten Umgebungen, sodass A4 Noten nicht durch Lichtreflexe verdeckt werden und Musiker den Blick auf die Partitur behalten. Hohe Kapazität: Die 4-seitige Expansionskonstruktion bietet Platz für 10 Blatt pro Lage und fasst insgesamt bis zu 40 Seiten A4, ideal für lange Programme oder komplette Liedersammlungen. Diese Kapazität ermöglicht Chorleitern, Bandmitgliedern und Pianisten, mehrere Stücke in einer Notenmappe zu bündeln, wodurch zusätzliche Ordner überflüssig werden. Die klare Aufteilung und das Fassungsvermögen vereinfachen die Organisation von Probenmaterialien, Konzerten und Unterrichtsstunden. Für Schüler und Profis: Diese PET Notenmappe eignet sich für Schüler, Ensembles und professionelle Musiker gleichermaßen und funktioniert als Chorordner, Band-Notenmappe oder Klavier-Notenmappe. Die stabilen PET Paneele und das praktische 4-seitige Format halten häufigem Gebrauch in Schulbands, Orchestern und Musikschulen stand. Sie bietet eine praktische Lösung zum Ordnen von Unterrichtsmaterialien, Partituren und Probenheften, ohne die Lesbarkeit der A4 Noten zu beeinträchtigen. Spezifikationen: Farbe: Weiß Größe: Länge:30cm Breite:21cm Höhe:0.5cm Material: PET Parameter: 4-seitige Lage - 10 Blatt pro Lage können 40 Seiten A4 halten, blendfrei Das Paket beinhaltet: Notenmappe x 116,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.